گواهی SSL یک مدرک دیجیتال است که هویت دامنه را به یک کلید رمزنگاری متصل میکند تا ارتباط میان مرورگر کاربر و سرور سایت امن شود. وقتی این گواهی درست نصب شده باشد، آدرس سایت با HTTPS باز میشود و اطلاعات در مسیر انتقال رمزگذاری میشوند. بنابراین فردی که در میانه راه به شبکه دسترسی دارد، نمیتواند بهسادگی رمز عبور، اطلاعات فرم یا محتوای تبادلشده را بخواند یا تغییر دهد.
نام دقیق فناوری امروزی TLS است؛ SSL نسل قدیمی آن بود و دیگر امن محسوب نمیشود. با این حال، اصطلاح «گواهی SSL» هنوز در بازار، پنلهای هاست و گفتوگوهای روزمره رایج است. در این راهنما همین اصطلاح رایج را به کار میبریم، اما منظورمان گواهی و تنظیمات امن TLS است.
پاسخ کوتاه: SSL دادههای در حال انتقال را رمزگذاری میکند، هویت دامنه را برای مرورگر قابل بررسی میسازد و جلوی دستکاری پنهانی اطلاعات در مسیر را میگیرد. اما بهتنهایی از هک شدن سرور، ضعف افزونه یا سرقت رمز مدیر سایت جلوگیری نمیکند.
گواهی SSL دقیقا چه کاری انجام میدهد؟
یک اتصال HTTPS سه هدف اصلی دارد:
- محرمانگی: درخواستها و پاسخها رمزگذاری میشوند تا محتوای آنها برای شنودکننده قابل خواندن نباشد.
- احراز هویت: مرورگر بررسی میکند گواهی برای همان دامنه صادر شده و زنجیره آن به یک مرجع صدور مورد اعتماد میرسد.
- یکپارچگی: تغییر غیرمجاز داده در مسیر قابل تشخیص میشود. این موضوع احتمال تزریق محتوا یا دستکاری پاسخ در شبکه را کم میکند.
گواهی معمولا نام دامنه یا دامنهها، کلید عمومی، نام صادرکننده، دوره اعتبار و امضای دیجیتال مرجع صدور را در خود دارد. کلید خصوصی در گواهی عمومی قرار نمیگیرد و باید فقط روی زیرساخت امن صاحب سایت باقی بماند. افشای این کلید یک رخداد امنیتی جدی است و معمولا باید با ابطال گواهی و صدور کلید و گواهی جدید پاسخ داده شود.
ارتباط HTTPS چگونه برقرار میشود؟
فرایند فنی جزئیات زیادی دارد، اما برای درک کاربرد آن میتوان اتصال را در چند مرحله ساده دید:
- مرورگر از سرور میخواهد یک ارتباط امن برقرار کند.
- سرور گواهی و اطلاعات لازم برای مذاکره امنیتی را میفرستد.
- مرورگر دامنه، تاریخ اعتبار، امضا و زنجیره اعتماد گواهی را بررسی میکند.
- دو طرف با سازوکارهای رمزنگاری روی کلیدهای موقت نشست توافق میکنند.
- پس از آن، درخواستها و پاسخهای همان نشست بهصورت رمزگذاریشده منتقل میشوند.
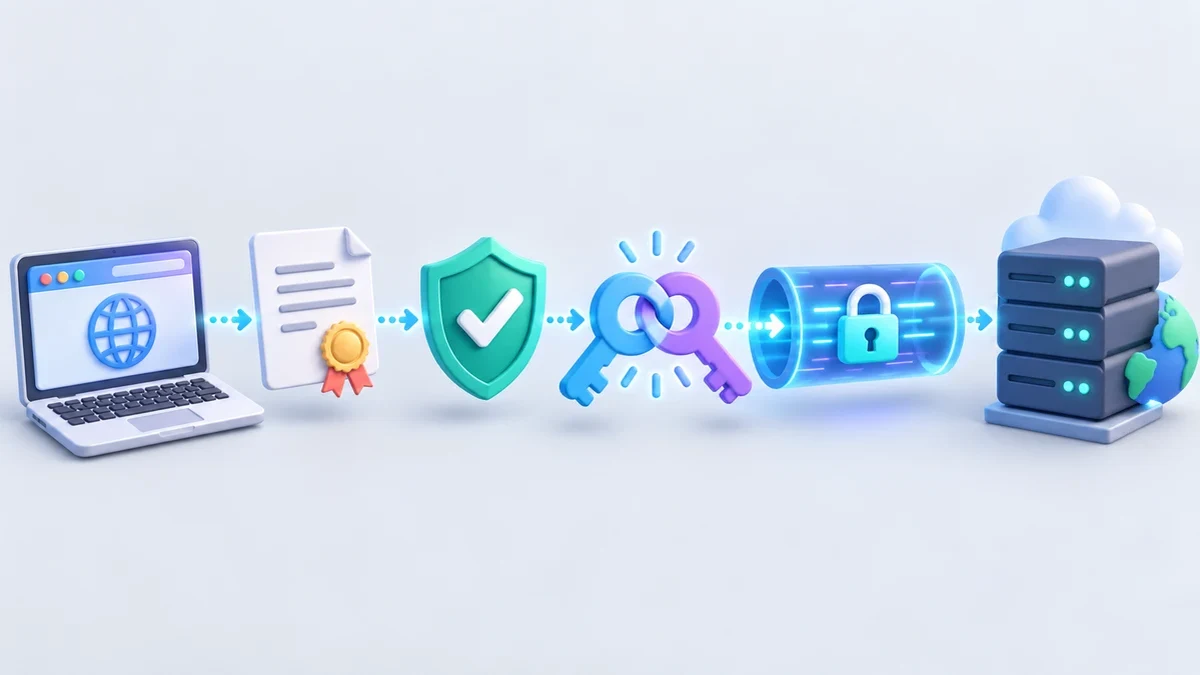
این مذاکره که TLS Handshake نام دارد، در زمان بسیار کوتاهی انجام میشود. در پیکربندیهای جدید، TLS 1.3 انتخاب اصلی است و TLS 1.2 نیز برای سازگاری با برخی کاربران قدیمیتر استفاده میشود. نسخههای 1.0 و 1.1 نباید فعال باشند.
چرا SSL برای هر سایت مهم است؟
محافظت از اطلاعات کاربران
ورود به حساب، فرم تماس، جستوجوی داخلی، کوکی نشست و اطلاعات سفارش همگی در شبکه جابهجا میشوند. HTTPS احتمال خوانده شدن یا تغییر این دادهها در وایفای عمومی، شبکه سازمانی یا مسیرهای واسط را کاهش میدهد. حتی یک سایت معرفی شرکت که پرداخت آنلاین ندارد، ممکن است نام، شماره تماس یا درخواست مشتری را دریافت کند و به این حفاظت نیاز دارد.
اعتماد و عملکرد درست مرورگر
مرورگرها صفحات HTTP را ناامن میدانند و در صورت نامعتبر بودن گواهی، هشدار جدی نشان میدهند. چنین هشداری میتواند کاربر را از ادامه مسیر منصرف کند. افزون بر آن، بسیاری از قابلیتهای جدید مرورگر فقط در «بستر امن» در دسترس هستند؛ پس HTTPS دیگر یک گزینه تزئینی نیست.
فروش، ورود و اتصال به سرویسها
درگاه پرداخت، پنل کاربری، API، وبهوک و بسیاری از سرویسهای بیرونی به یک آدرس HTTPS معتبر نیاز دارند. گواهی منقضی یا زنجیره ناقص ممکن است باعث قطع پرداخت، شکست تبادل داده یا از کار افتادن اپلیکیشن شود.
سئو و نسخه اصلی آدرسها
گوگل استفاده از HTTPS را برای امنیت کاربران توصیه میکند و سالهاست نسخه امن را ترجیح میدهد. با این حال، نصب گواهی بهتنهایی رتبه بالا نمیسازد؛ کیفیت محتوا، ساختار فنی و تجربه کاربر همچنان تعیینکنندهاند. در زمان مهاجرت باید همه نشانیهای HTTP به معادل HTTPS با تغییر مسیر دائمی هدایت شوند و canonical، نقشه سایت و لینکهای داخلی نیز اصلاح شوند.
وجود قفل کنار آدرس یعنی مسیر ارتباط رمزگذاری شده و گواهی دامنه معتبر است؛ به این معنا نیست که محتوای سایت، فروشنده یا فایل دانلودی حتما قابل اعتماد است.
SSL از چه خطرهایی جلوگیری نمیکند؟
گواهی SSL فقط بخشی از امنیت سایت است. این گواهی جلوی رمز عبور ضعیف، افزونه آلوده، تزریق SQL، دسترسی بیش از حد کارکنان، بدافزار روی سرور، فیشینگ یا نشت اطلاعات ذخیرهشده در پایگاه داده را نمیگیرد. برای حفاظت واقعی باید بهروزرسانی، کنترل دسترسی، پشتیبانگیری، پایش رخداد، فایروال، برنامه واکنش به حادثه و آموزش تیم را در کنار HTTPS اجرا کرد. راهنمای افزایش امنیت سایت شرکتی این لایههای مکمل را با جزئیات بیشتری توضیح میدهد.
انواع گواهی SSL از نظر سطح اعتبارسنجی
گواهی DV
در Domain Validation مرجع صدور فقط کنترل متقاضی بر دامنه را میسنجد؛ برای نمونه با یک رکورد DNS یا فایل موقت روی سایت. صدور آن سریع است و برای وبلاگ، سایت شرکتی و بسیاری از سامانههای عادی کفایت میکند. گواهی رایگان Let’s Encrypt نیز از این نوع است.
گواهی OV
در Organization Validation علاوه بر دامنه، اطلاعات حقوقی سازمان هم بررسی میشود. این گزینه برای مجموعهای مناسب است که میخواهد نام سازمان در اطلاعات گواهی قابل مشاهده باشد یا الزام داخلی و قراردادی مشخصی دارد.
گواهی EV
Extended Validation بررسی حقوقی و هویتی گستردهتری دارد. مرورگرهای امروزی دیگر نام سازمان را مانند گذشته بهشکل برجسته در نوار آدرس نمایش نمیدهند؛ بنابراین تصمیم برای خرید EV باید بر اساس الزامات حقوقی، قراردادی یا سیاست سازمان باشد، نه انتظار یک نشان سبز بزرگ.
سطح اعتبارسنجی با قدرت رمزنگاری یکی نیست. یک گواهی DV معتبر میتواند همان پروتکل و الگوریتم امنی را به کار ببرد که گواهی سازمانی استفاده میکند؛ تفاوت اصلی در مقدار بررسی هویت متقاضی است.
انواع گواهی از نظر پوشش دامنه
| نوع | پوشش | کاربرد مناسب |
|---|---|---|
| تکدامنه | یک نام مشخص مانند example.com | سایت با یک دامنه یا میزبان مشخص |
| Wildcard | زیردامنههای یک سطح مانند *.example.com | تعداد زیادی زیردامنه پویا |
| چنددامنه یا SAN | چند نام متفاوت در یک گواهی | چند دامنه یا سرویس مرتبط |
Wildcard معمولا دامنه اصلی را خودکار پوشش نمیدهد مگر آن نام هم در گواهی آمده باشد. همچنین گواهی *.example.com لزوما زیردامنه چندسطحی مانند api.shop.example.com را پوشش نمیدهد. قبل از سفارش، همه نامهای واقعی سرویس را فهرست کنید.
گواهی رایگان بهتر است یا پولی؟
رایگان بودن به معنی رمزنگاری ضعیف نیست. یک گواهی رایگان معتبر که درست نصب و خودکار تمدید شده باشد، برای بسیاری از سایتها انتخاب خوبی است. تفاوت محصولات پولی بیشتر میتواند در نوع اعتبارسنجی، پشتیبانی، ابزار مدیریت تعداد زیادی گواهی، شرایط ضمانت و خدمات سازمانی باشد.
- برای یک سایت معمولی با دسترسی فنی مناسب، DV رایگان و تمدید خودکار اغلب کافی است.
- اگر قرارداد یا سیاست سازمان نام حقوقی تاییدشده میخواهد، OV یا EV را بررسی کنید.
- اگر دهها دامنه و سرور دارید، کیفیت پنل مدیریت، گزارشگیری و پشتیبانی مهمتر از برچسب «پولی» است.
نصب صحیح SSL فقط فشردن یک دکمه نیست
پس از صدور گواهی، این موارد باید بررسی شوند:
- گواهی، کلید خصوصی و گواهیهای میانی بهصورت کامل و روی میزبان درست نصب شده باشند.
- دامنه اصلی، نسخه www و همه زیردامنههای لازم در محدوده گواهی باشند.
- تمام درخواستهای HTTP با تغییر مسیر 301 به HTTPS بروند و حلقه تغییر مسیر ایجاد نشود.
- تصویر، فونت، فایل CSS، جاوااسکریپت، iframe و دانلود از نشانی ناامن بارگذاری نشوند.
- آدرس سایت در وردپرس، canonical، نقشه سایت، API و ابزارهای تحلیلی به HTTPS تغییر کند.
- کوکیهای حساس با ویژگیهای Secure، HttpOnly و SameSite متناسب تنظیم شوند.
- تنظیمات TLS و مجموعه رمزها مطابق پیشنهاد بهروز وبسرور یا CDN باشند.
پس از آزمون کامل میتوان HSTS را فعال کرد تا مرورگر در مراجعههای بعدی فقط HTTPS را بپذیرد. این تنظیم را شتابزده و با زمان بسیار طولانی آغاز نکنید؛ خطای گواهی در سایتی که HSTS دارد برای کاربر قابل دور زدن نیست و تنظیم اشتباه میتواند دسترسی را مختل کند.
محتوای ترکیبی چیست؟
اگر صفحه اصلی با HTTPS باز شود اما یک اسکریپت، تصویر یا فونت را با HTTP دریافت کند، «محتوای ترکیبی» ایجاد شده است. مرورگر برخی منابع را ارتقا میدهد و منابع فعال ناامن را معمولا مسدود میکند. نتیجه میتواند شکستن ظاهر سایت، کار نکردن فرم یا ایجاد خطر امنیتی باشد. در وردپرس، نشانی قدیمی فایلها در محتوا، قالب یا تنظیمات افزونه از علتهای رایج است. جایگزینی آدرسها باید همراه با نسخه پشتیبان و بررسی دقیق دادههای سریالشده انجام شود.
تمدید و پایش گواهی
گواهی تاریخ انقضا دارد. بهترین روش، تمدید خودکار از طریق ابزار استانداردی مانند ACME و پایش مستقل نتیجه است. صرف فعال کردن گزینه تمدید کافی نیست؛ تغییر DNS، بسته شدن پورت، محدودیت دسترسی فایل اعتبارسنجی یا خرابی وظیفه زمانبندیشده میتواند تمدید را متوقف کند.
در برنامه نگهداری، تاریخ انقضا، اعتبار زنجیره، دامنههای پوششدادهشده و موفقیت تمدید دورهای بررسی شود. بهتر است هشدارها به بیش از یک نفر برسند. اگر تیم داخلی فرصت پایش ندارد، این کنترل باید بهروشنی در دامنه خدمات پشتیبانی سایت قرار گیرد.
نکات مهم برای سایتهای داخل ایران
اصل فنی SSL برای دامنه ir. و سایر دامنهها تفاوتی ندارد؛ عامل اصلی، کنترل دامنه و دسترسی درست به DNS یا سرور است. با این حال، محدودیتهای پرداخت و دسترسی بینالمللی میتواند انتخاب فروشنده یا تمدید دستی را دشوار کند. استفاده از مرجع رایگان معتبر و تمدید خودکار، وابستگی به پرداخت ارزی را برای بسیاری از سایتها کاهش میدهد.
سایت را هم از شبکه داخل ایران و هم از نقاط بیرون آزمایش کنید، بهویژه اگر CDN، میزبان خارجی یا چند مسیر DNS دارید. ساعت سرور باید دقیق باشد، زیرا خطای زمان میتواند اعتبار گواهی را زیر سوال ببرد. اگر CDN استفاده میشود، ارتباط کاربر تا CDN و ارتباط CDN تا سرور مبدا باید هر دو امن باشند؛ حالت رمزنگاری ناقص نباید جایگزین گواهی معتبر روی مبدا شود. اطلاعات ورود پنل دامنه، DNS و کلید خصوصی نیز باید در اختیار سازمان بماند و تغییرات آن مستند شود.
خطاهای رایج گواهی SSL و معنی آنها
- گواهی منقضی شده: تمدید انجام نشده یا گواهی جدید روی سرویس فعال نشده است.
- عدم تطابق نام: دامنه بازشده در فهرست نامهای گواهی نیست؛ مثلا www فراموش شده است.
- زنجیره ناقص: گواهی میانی روی سرور ارسال نمیشود و برخی دستگاهها اتصال را نامعتبر میبینند.
- مرجع نامعتبر: گواهی خودامضا یا صادرکننده ناشناخته برای اینترنت عمومی استفاده شده است.
- محتوای ترکیبی: بخشی از صفحه هنوز از HTTP دریافت میشود.
- اختلاف CDN و مبدا: گواهی لبه درست است اما ارتباط با سرور اصلی اعتبار ندارد.
- حلقه تغییر مسیر: تنظیمات هاست، برنامه و پروکسی درباره HTTPS با هم سازگار نیستند.
اگر مرورگر خطای SSL نشان داد چه کنیم؟
- خطا را نادیده نگیرید و از وارد کردن رمز یا اطلاعات حساس خودداری کنید.
- تاریخ و ساعت دستگاه را بررسی کنید و خطا را روی شبکه و دستگاه دیگری هم بسنجید.
- نام دامنه، تاریخ انقضا و زنجیره گواهی را با ابزار معتبر آزمایش کنید.
- اگر مدیر سایت هستید، پیش از هر تغییر از تنظیمات فعلی نسخه پشتیبان بگیرید و علت را مشخص کنید.
- گواهی درست را صادر و همراه زنجیره کامل نصب کنید؛ سپس وبسرور، CDN و کش را بازبینی کنید.
- پس از رفع مشکل، صفحات کلیدی، API، پرداخت و تمدید خودکار را از چند مسیر دوباره آزمایش کنید.
اگر احتمال افشای کلید خصوصی وجود دارد، فقط نصب دوباره کافی نیست. گواهی قبلی باید ابطال شود، یک کلید خصوصی تازه ساخته شود و علت افشا نیز برطرف شود.
چکلیست نهایی انتخاب و نگهداری SSL
- همه دامنهها و زیردامنههای لازم را پیش از صدور مشخص کنید.
- سطح اعتبارسنجی را براساس الزام واقعی انتخاب کنید، نه ظاهر قفل مرورگر.
- کلید خصوصی را محدود، رمزگذاریشده و خارج از پیامرسان نگهداری کنید.
- تمدید را خودکار و نتیجه آن را مستقل پایش کنید.
- پس از نصب، زنجیره، نسخه TLS، تغییر مسیر و محتوای ترکیبی را آزمایش کنید.
- تنظیمات HTTPS را بعد از تغییر هاست، DNS، CDN یا وبسرور دوباره بررسی کنید.
- SSL را بخشی از برنامه امنیت و پشتیبانی بدانید، نه پایان آن.
جمعبندی
گواهی SSL پایه ارتباط امن در وب است: دامنه را به کلید عمومی متصل میکند و به مرورگر امکان میدهد یک کانال رمزگذاریشده و قابل اعتماد با سرور بسازد. انتخاب نوع گواهی باید از تعداد دامنهها، الزامات هویتی و توان مدیریت شروع شود. برای بیشتر سایتها، یک DV معتبر با نصب صحیح و تمدید خودکار مناسب است. ارزش واقعی زمانی ایجاد میشود که HTTPS روی همه منابع فعال باشد، خطاها پایش شوند و کنترلهای امنیتی دیگر نیز در کنار آن اجرا شوند.
پرسشهای متداول
تفاوت SSL و TLS چیست؟
SSL فناوری قدیمی و منسوخشده است. اتصال امن امروزی از TLS استفاده میکند، ولی عبارت «گواهی SSL» همچنان نام رایج بازار برای گواهی TLS است.
آیا SSL رایگان امن است؟
بله، اگر از مرجع مورد اعتماد صادر شده، درست نصب شده و بهموقع تمدید شود. رایگان بودن لزوما قدرت رمزنگاری را کم نمیکند.
آیا SSL مانع هک شدن سایت میشود؟
خیر. SSL ارتباط را در مسیر محافظت میکند، اما ضعف کد، افزونه، رمز عبور یا سرور را برطرف نمیکند.
چرا با وجود نصب گواهی هنوز سایت ناامن نشان داده میشود؟
گواهی منقضی، نام دامنه ناهماهنگ، زنجیره ناقص یا منابع HTTP داخل صفحه از علتهای معمول هستند.
هر چند وقت یک بار باید گواهی تمدید شود؟
به دوره اعتبار گواهی بستگی دارد. به جای اتکا به یادآوری دستی، تمدید خودکار و هشدار پیش از انقضا را تنظیم کنید.